$70M
Series C
Lea la historia de éxitoLance al mercado la próxima función de su producto de ciberseguridad con mayor rapidez gracias a plantillas ya preparadas y a datos de inteligencia de Internet con calidad de producción.
Con más de 15 años de experiencia dando soporte a fabricantes de ciberseguridad (OEM), WhoisXML API ayuda a los equipos a reducir el tiempo de desarrollo, acelerar la salida al mercado y aumentar los ingresos.

+15 años
de datos históricos
+28.700 M
de registros WHOIS
+116.000 M
de registros DNS
52,000+
Clientes satisfechos

Lance productos y funciones con mayor rapidez gracias a datos de inteligencia de Internet limpios, normalizados y listos para integrar. Evite la complejidad de recopilar, procesar, deduplicar y correlacionar internamente fuentes de datos en bruto.

Evite los enormes costes que supone crear y mantener internamente canales de datos de Internet. Reduzca la necesidad de contar con equipos de ingeniería especializados, infraestructura, almacenamiento y procesamiento continuo de datos aprovechando conjuntos de datos listos para su uso.

Colabore con expertos en inteligencia de Internet que conozcan a la perfección los productos de ciberseguridad. Obtenga recomendaciones personalizadas sobre los conjuntos de datos, las correlaciones y los enfoques de implementación más adecuados para su producto y mercado concretos.

Apóyese en la inteligencia de Internet en la que confían los principales proveedores de ciberseguridad de todo el mundo. Aproveche la amplia cobertura de datos, la entrega constante y los acuerdos de nivel de servicio (SLA) de nivel empresarial diseñados para entornos a escala de producción.
Series D
Series D

Series C
Series C
Series B
Series B
Tanto si está evaluando una nueva idea de producto como si está gestionando cargas de trabajo a escala empresarial, WhoisXML API proporciona la infraestructura y la flexibilidad necesarias para crecer junto con su plataforma.

Cree prototipos y productos mínimos viables (MVP) rápidamente utilizando API fáciles de integrar y créditos de prueba gratuitos. Acceda a una amplia gama de conjuntos de datos de inteligencia en Internet sin largos procesos de incorporación ni inversiones iniciales en infraestructura.

Añada nuevos ejes, capas de enriquecimiento y comprobaciones de inteligencia a medida que su producto evolucione. Amplíe la funcionalidad de forma más rápida y sencilla gracias a conjuntos de datos con un formato coherente, proporcionados a través de un ecosistema de datos unificado.

Admita entornos de producción a gran escala con bases de datos descargables que se actualizan periódicamente y se alojan directamente en su infraestructura. Reduzca la sobrecarga de la API, mejore el rendimiento de las consultas y ofrezca experiencias fiables a los clientes empresariales y para cargas de trabajo de gran volumen.
Y mucho más…
Se utiliza en: EASM, CTEM, BAS, pruebas de penetración, gestión de riesgos de proveedores, GRC
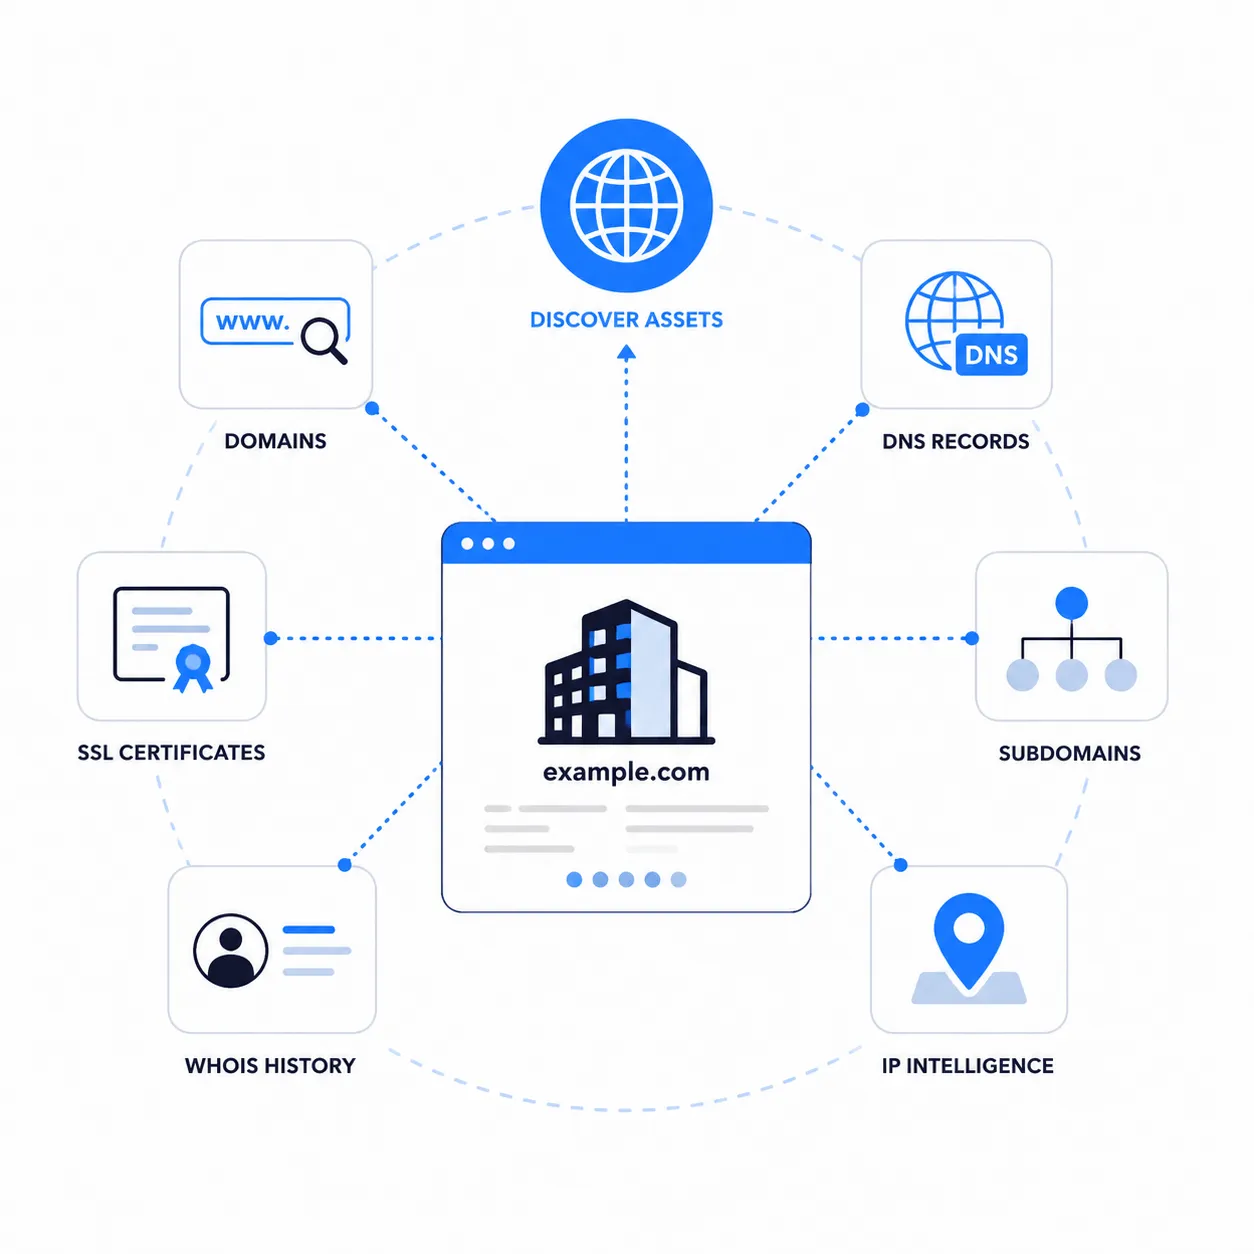
Descubra activos de internet conectados e infraestructura de shadow IT haciendo pivotaje a partir de un pequeño conjunto de dominios o IPs iniciales, a través de registros históricos de WHOIS y DNS, certificados SSL, subdominios e inteligencia de IPs.
Se utiliza en: EASM, CTEM, BAS, pruebas de penetración, gestión de riesgos de proveedores, GRC
Descubra activos de internet conectados e infraestructura de shadow IT haciendo pivotaje a partir de un pequeño conjunto de dominios o IPs iniciales, a través de registros históricos de WHOIS y DNS, certificados SSL, subdominios e inteligencia de IPs.
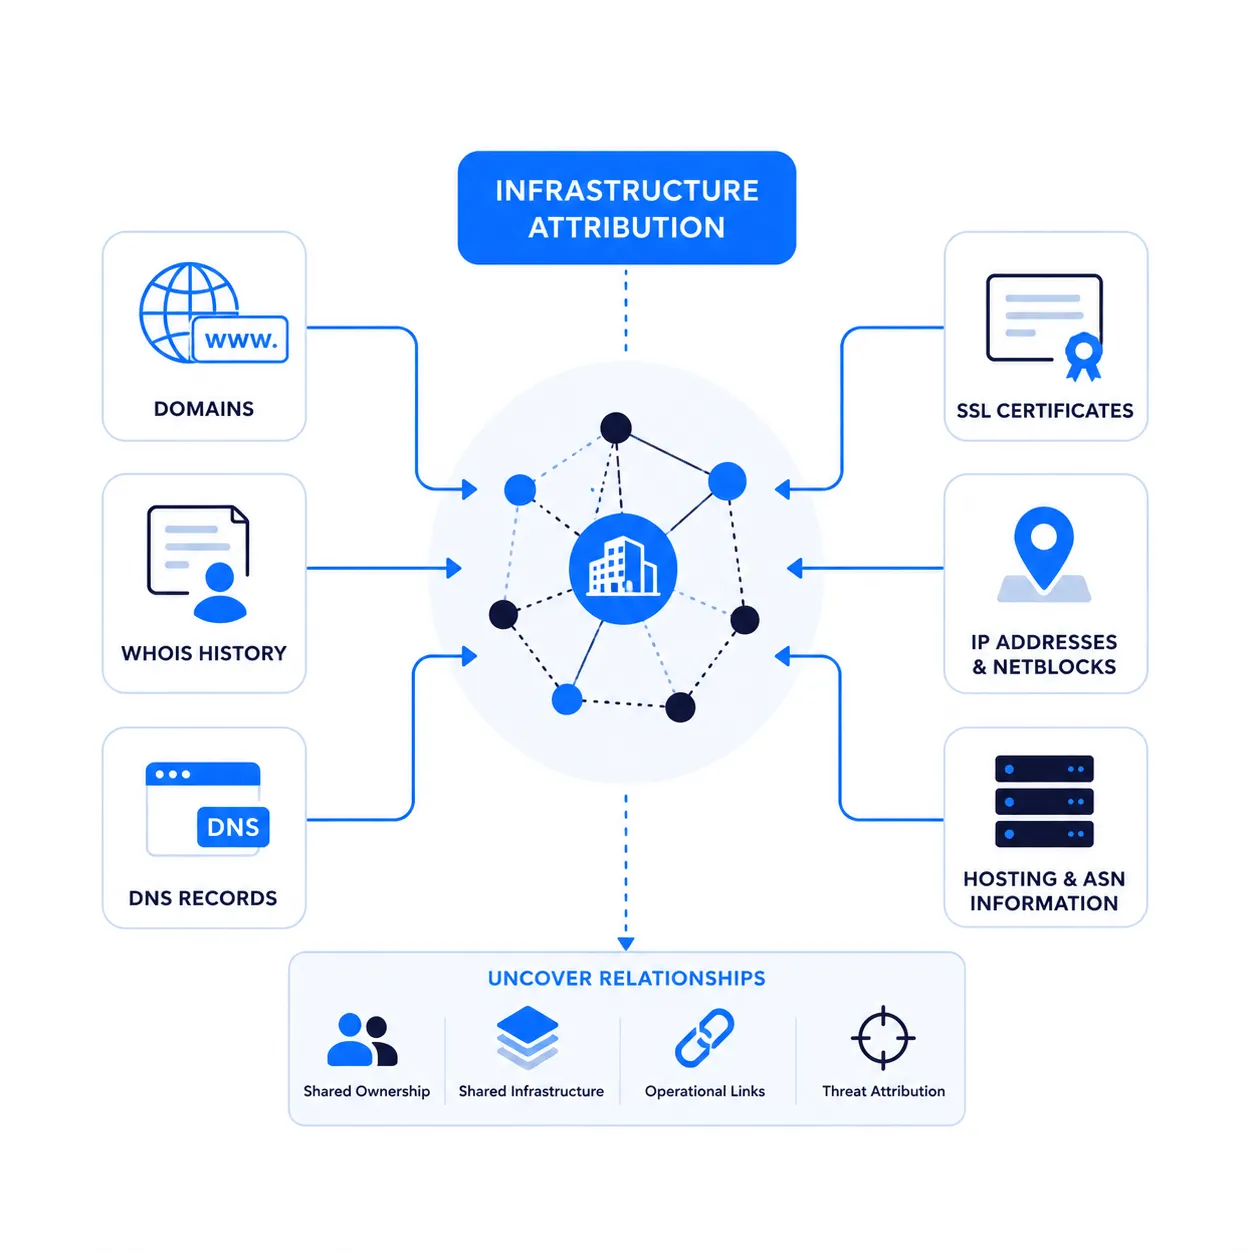
Se utiliza en: TPRM, TIP, herramientas SOC, soluciones de detección de amenazas
Realice un mapeo de la infraestructura relacionada mediante la conexión de dominios, direcciones IP, registros DNS, certificados SSL y datos históricos sobre la titularidad, con el fin de descubrir patrones comunes, relaciones y activos controlados por los atacantes.
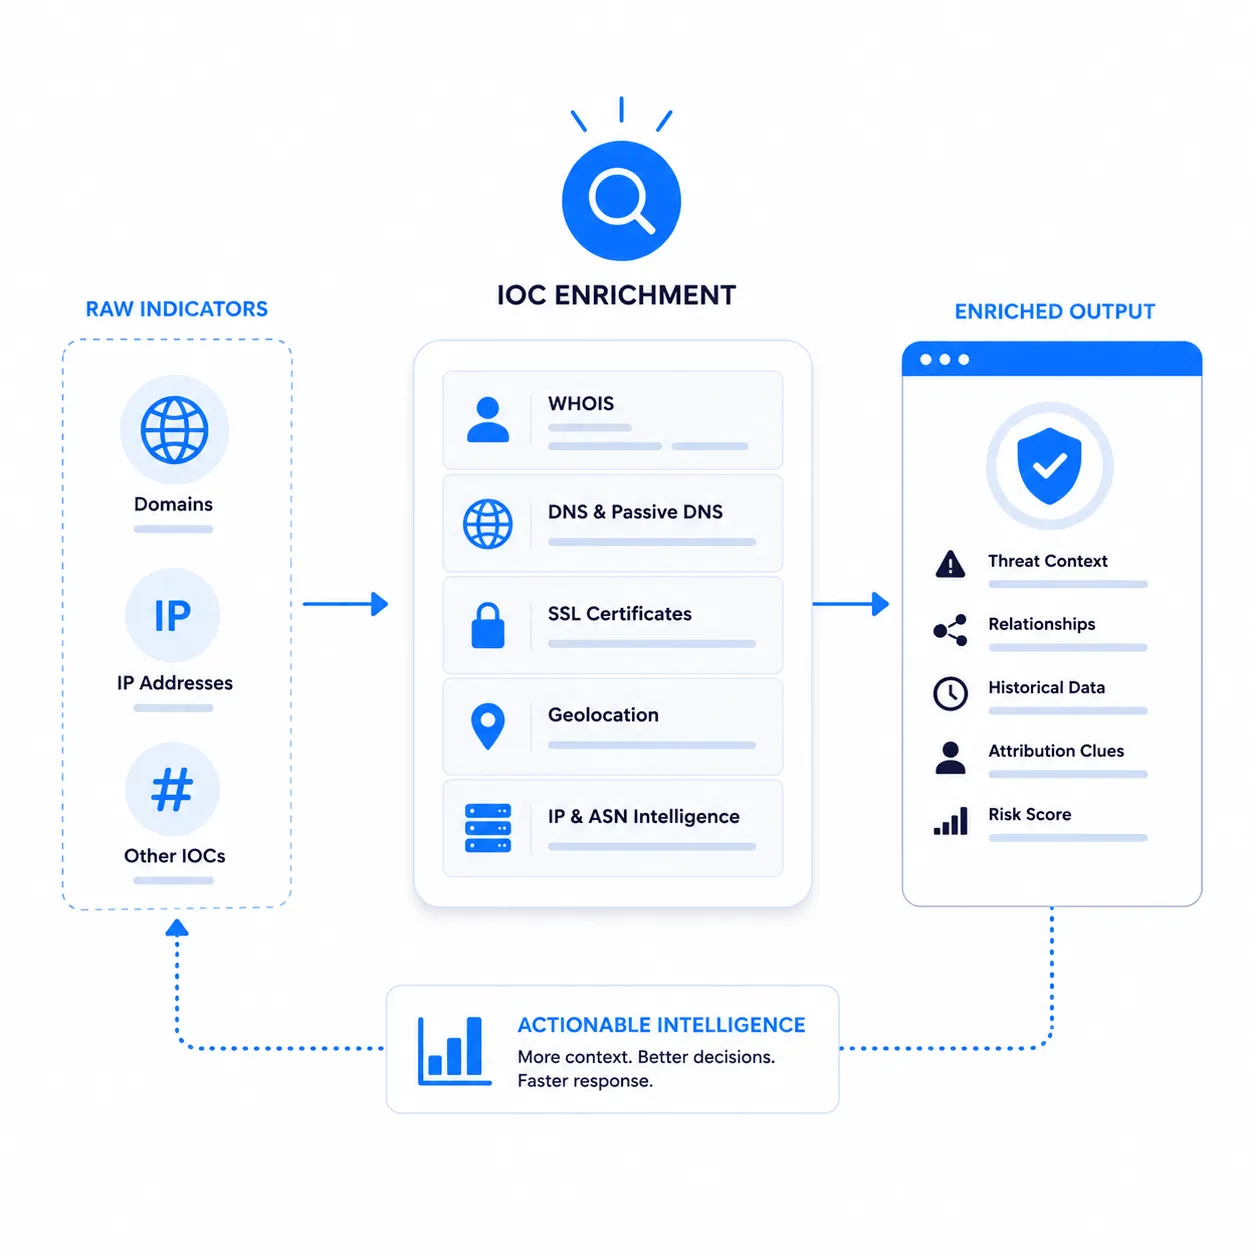
Se utiliza en: Plataformas de inteligencia sobre amenazas, SIEM, SOAR, DFIR y flujos de trabajo de los SOC
Enriquezca dominios, direcciones IP y otros indicadores con inteligencia correlacionada de WHOIS, DNS, SSL, geolocalización y DNS pasivo para mejorar el contexto de amenazas y la precisión de las investigaciones.
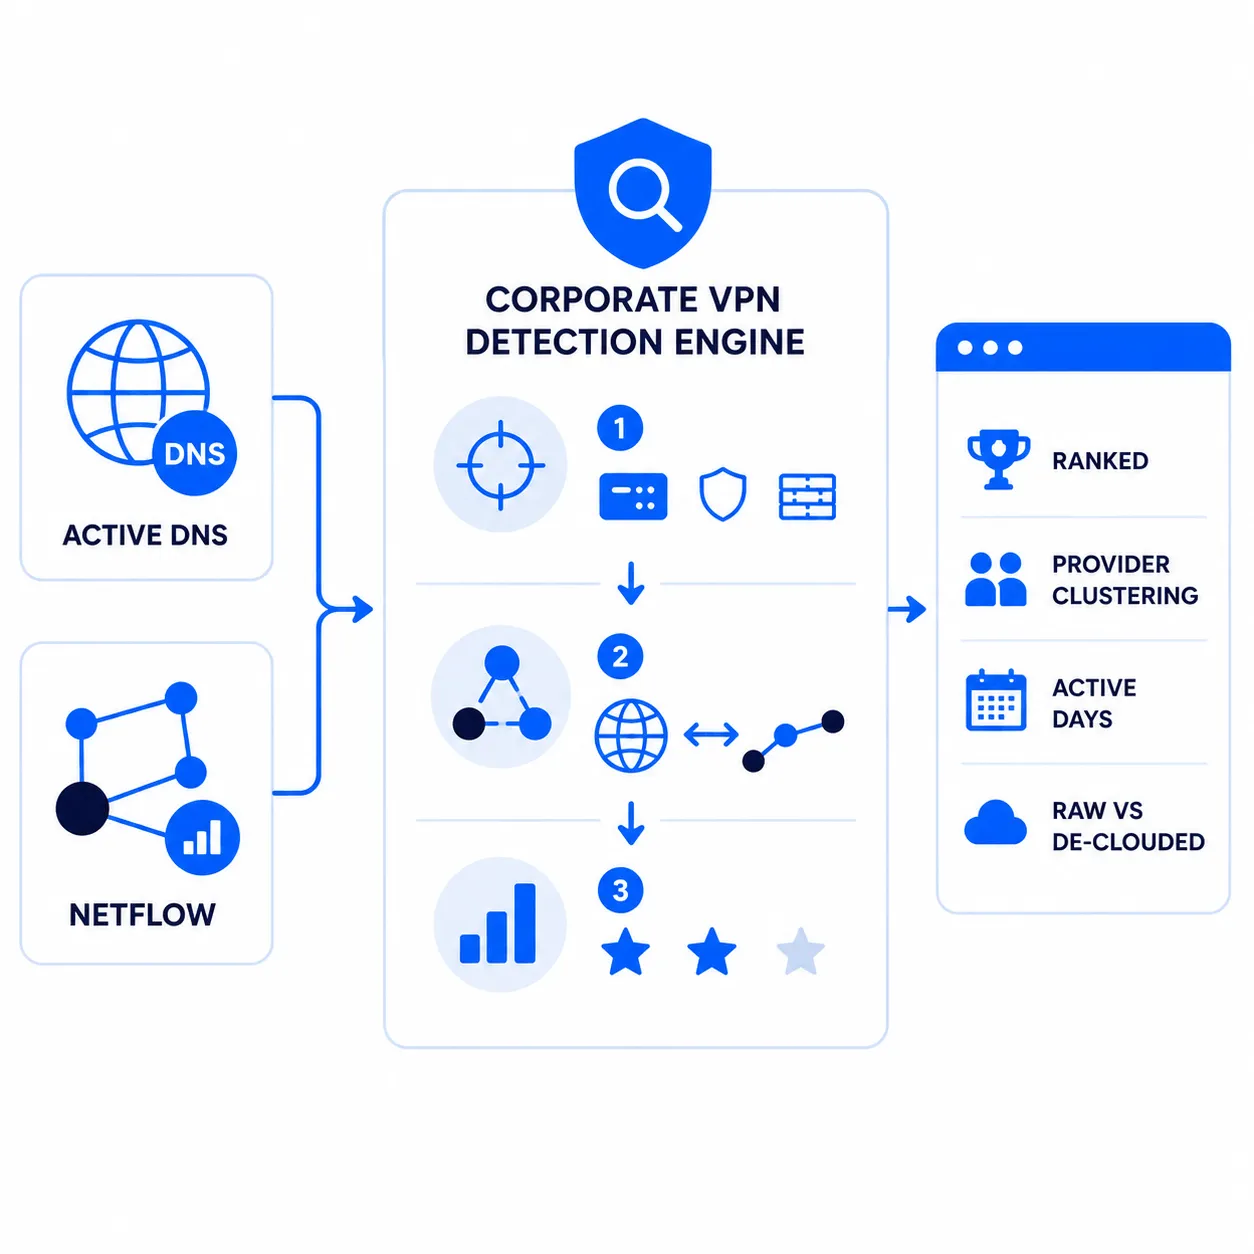
Se utiliza en: EASM, CTEM, gestión de riesgos de proveedores, inteligencia sobre amenazas, prevención del fraude, IAM, sistemas contra el uso indebido
Identifique el tráfico procedente de VPN corporativas, servidores proxy e infraestructuras de anonimización utilizando datos de NetFlow y del DNS activo del Internet Abuse Signal Collective.
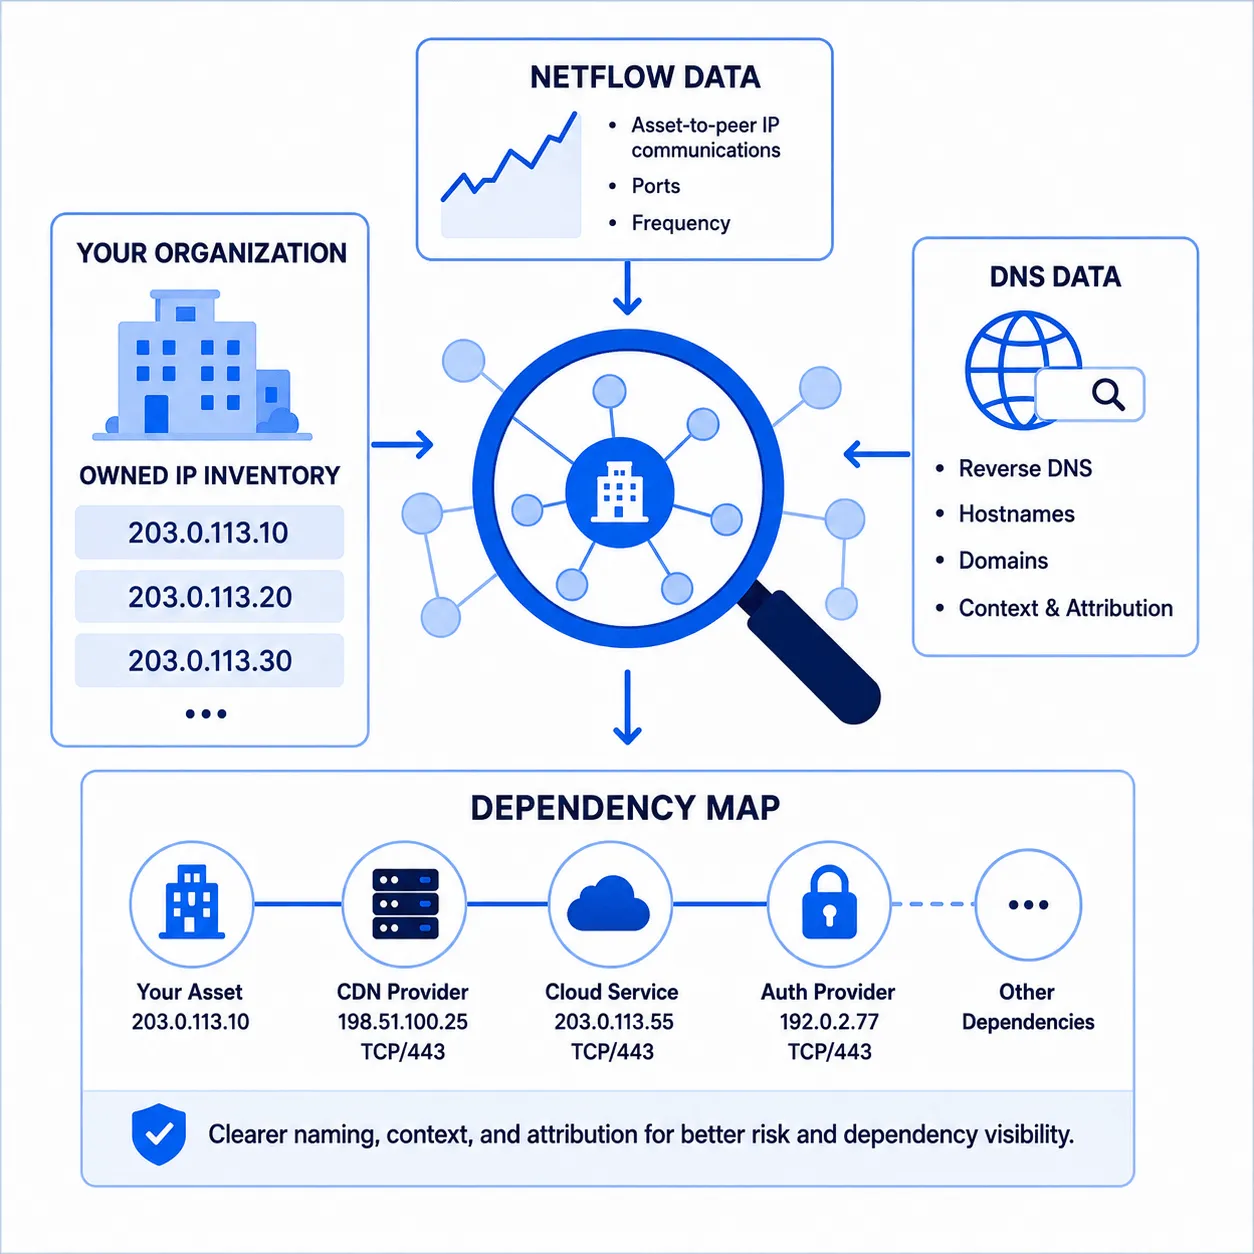
Se utiliza en: TPRM, CTEM, herramientas SOC
Realice un mapeo de las infraestructuras de terceros y las dependencias de software mediante el análisis de los inventarios de direcciones IP propias en comparación con los datos de NetFlow, identificando las comunicaciones IP y los puertos repetidos entre activos y pares, y utilizando datos de DNS para obtener información que permita una denominación, un contexto y una atribución más claros.
Se utiliza en: CTEM, ASM/EASM, SOC, Herramientas de protección de marca
Supervise de forma continua los dominios de su propiedad para detectar cambios en la seguridad de DNS, WHOIS, SSL y el correo electrónico, con el fin de identificar configuraciones erróneas, activos a punto de caducar y desviaciones sospechosas en la infraestructura.
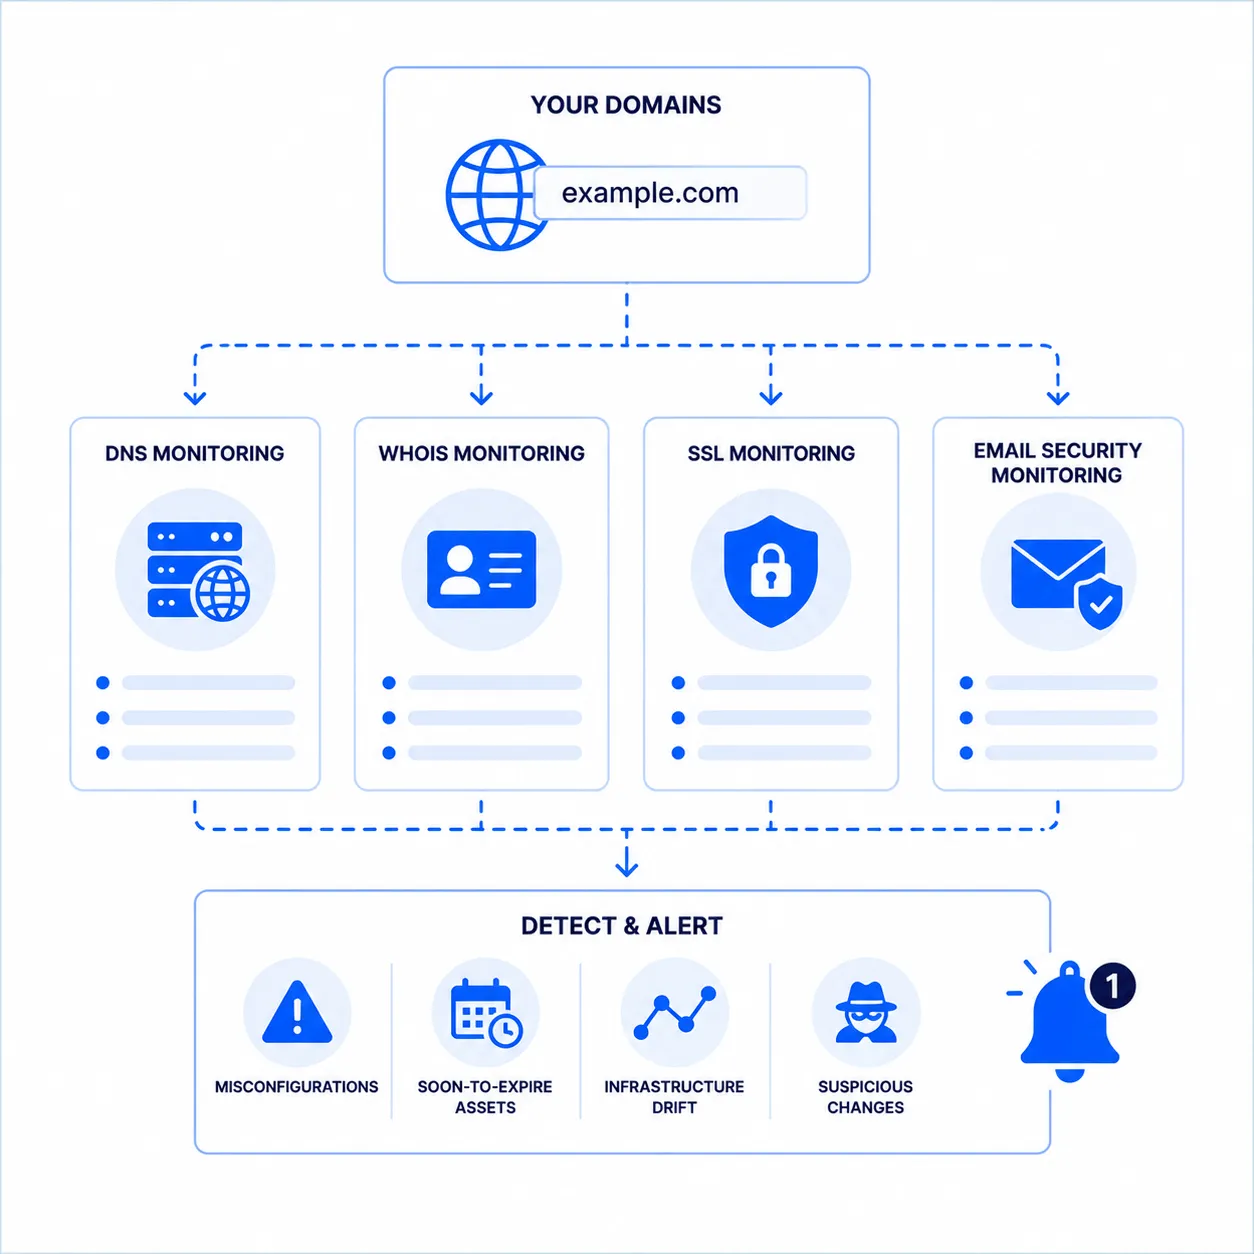
Se utiliza en: Filtrado de DNS, pasarelas web, EDR/XDR, herramientas SOC
Supervise los dominios recién registrados y detectados, enriquezca la información sobre ellos con datos de reputación, DNS, WHOIS y señales de infraestructura, y asigne automáticamente una puntuación o bloquee los dominios de alto riesgo que suelen estar relacionados con el phishing, la distribución de malware y las actividades preparatorias de los atacantes.
Descubra, mediante señales DNS pasivas, los dominios recientemente detectados que se registraron hace tiempo pero que no habían recibido tráfico hasta hace poco.
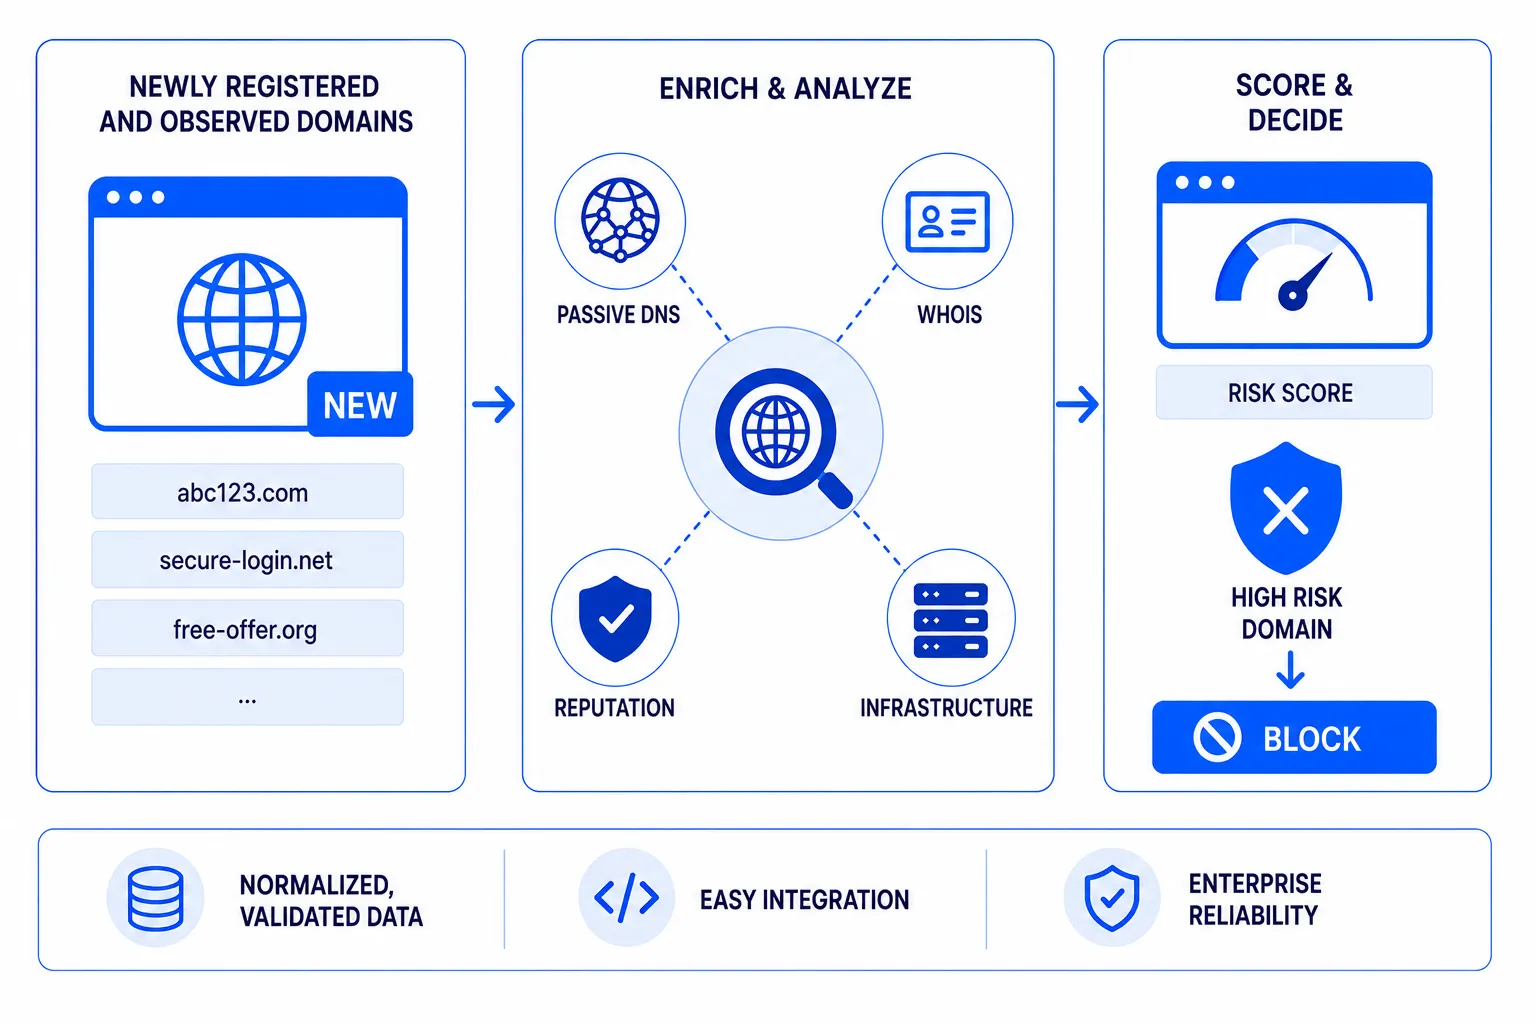
Se utiliza en: EDR/XDR, herramientas de SOC, plataformas de inteligencia sobre amenazas
Supervise el tráfico NetFlow de las conexiones a hosts externos y enriquezca estos datos con información de DNS, certificados SSL, relaciones entre infraestructuras y señales de reputación para identificar comunicaciones con redes de bots, señalar las llamadas de retorno de malware y descubrir la infraestructura relacionada controlada por los atacantes.
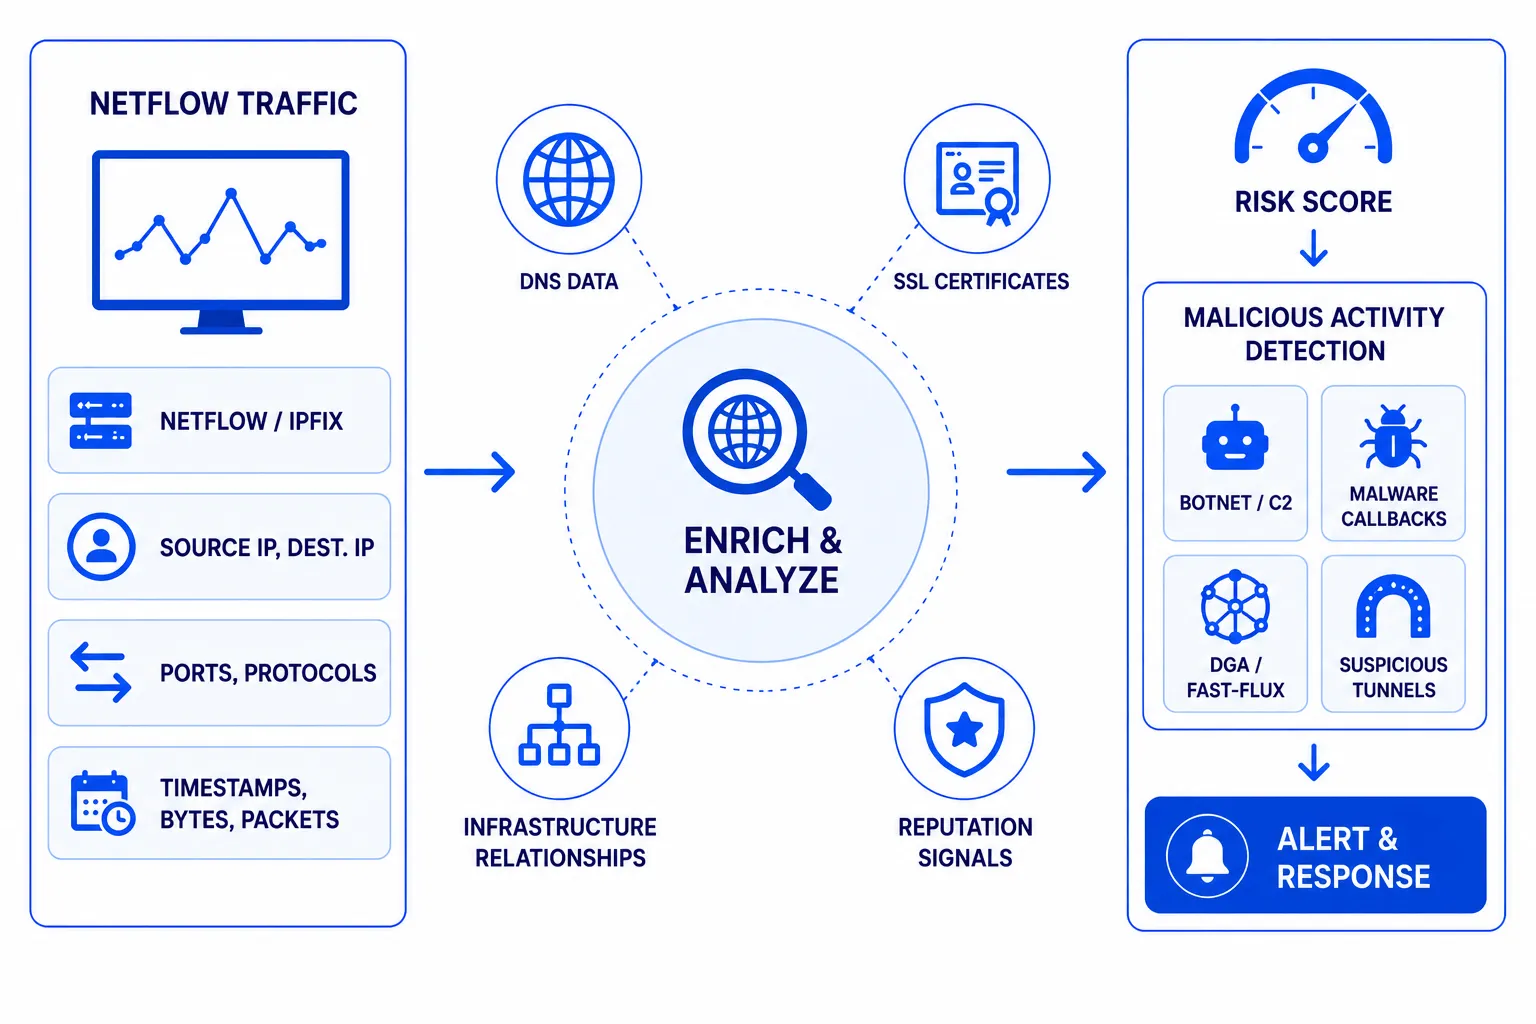
Y mucho más…
Obtenga planes de acción concretos para desarrollar capacidades de ciberseguridad a partir de datos de inteligencia de Internet.
Desde la expansión de la propiedad de dominios y la monitorización de DNS hasta el mapeo de la huella de infraestructura y el descubrimiento de shadow IT mediante DNS pasivo, este ebook ofrece planos detallados con pasos de implementación y buenas prácticas operativas que los equipos de producto pueden adaptar de inmediato a plataformas de seguridad del mundo real.
Nuestros conjuntos de datos se normalizan, se depuran y se correlacionan de forma continua con múltiples fuentes de inteligencia de Internet para maximizar su cobertura y su facilidad de uso.
Por ejemplo, combinamos datos de WHOIS y RDAP para mejorar la cobertura de la titularidad de los dominios y mantener conjuntos de datos listos para su uso en producción que reducen la carga de trabajo de ingeniería para los proveedores de ciberseguridad. En el caso del DNS pasivo, marcamos los registros comodín. Esto permite descartar el ruido generado por los comodines, lo que reduce significativamente las tasas de falsos positivos.
Algunos productos de datos, como Geospatial IP Intelligence con datos de localización física de dispositivos o la inteligencia predictiva sobre amenazas de First Watch, que destaca los dominios registrados con fines maliciosos, son únicos: otros proveedores no ofrecen conjuntos de datos similares.
WhoisXML API admite varios métodos de entrega:
Estamos aquí para escucharle. Para obtener una respuesta rápida, seleccione el tipo de solicitud. Al enviar una solicitud, acepta nuestras Condiciones de servicio y nuestraPolítica de privacidad.